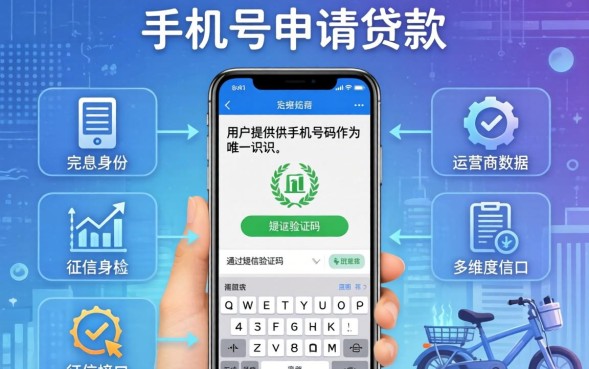
实现手机号申请贷款的核心在于把用户提供的手机号码作为唯一标识,通过短信验证码、运营商数据、征信接口等多维度信息完成身份验证和风险评估,从而在保证合规的前提下实现秒级授信。
需求分析
- 身份验证:手机号必须与真实用户绑定,防止冒名顶替。
- 风控模型:结合运营商账单、行为轨迹、逾期记录等构建评分卡。
- 合规要求:遵循《网络安全法》《个人信息保护法》对数据采集、存储、使用的规定。
- 用户体验:全流程在 30 秒内完成,支持 H5、App、小程序多端接入。
系统架构
- 接入层:API 网关统一鉴权、流量控制。
- 业务层:用户注册、验证码发送、风控引擎、贷款额度计算。
- 数据层:关系库存储用户基本信息,Redis 缓存临时验证码,MongoDB 保存行为日志。
- 外部服务:短信平台、运营商网关、征信机构、反欺诈系统。
关键接口设计
- /api/phone/verify
- 输入:手机号、验证码、设备指纹。
- 输出:验证状态、session token。
- /api/loan/apply
- 输入:用户基本信息、贷款金额、期限、手机号。
- 输出:预审结果、额度、利率。
- /api/risk/score
- 输入:手机号、身份证号、行为特征。
- 输出:风险分、建议拒绝/通过。
实现细节(加粗为核心要点)
- 短信验证码:采用一次性密码(OTP),有效期 60 秒,验证码存储在 Redis 并设置自动过期,防止暴力破解。
- 运营商数据:调用运营商统一接口获取实名认证、账单消费、欠费情况,数据必须在加密通道(HTTPS/TLS)传输,并对返回字段做脱敏处理。
- 风控模型:基于逻辑回归或 XGBoost 构建评分卡,特征包括手机在网时长、月均消费、历史逾期次数等,模型上线前需进行 A/B 测试并监控 KS 值。
- 额度计算:根据风险分与用户收入水平动态生成授信额度,额度公式:基准额度 × 风险系数 × 收入系数,确保不超过监管上限。
安全与合规
- 数据加密:敏感字段(身份证号、银行账号)使用 AES-256 加密存储,传输过程使用 TLS1.3。
- 访问控制:采用 RBAC 角色模型,业务接口仅对已认证用户开放,管理员操作需二次验证。
- 审计日志:所有关键操作写入审计库,记录操作时间、操作者、IP、请求参数,保留期限不少于 3 年。
- 隐私合规:在用户首次提交手机号时弹出《个人信息授权协议》,明确收集目的、存储期限、共享对象,用户点击同意后方可继续。
性能优化
- 接口缓存:验证码发送后 5 分钟内同一手机号不再重复发送,使用 Redis Set 实现。
- 异步处理:风控评分、额度计算采用消息队列(Kafka)异步执行,接口响应时间控制在 200ms 以内。
- 负载均衡:业务层部署多节点,使用 Nginx 进行轮询或最少连接策略,保证高并发时系统稳定。
测试与部署
- 单元测试:覆盖所有业务逻辑,使用 JUnit、Mockito,代码覆盖率 ≥ 80%。
- 集成测试:模拟外部短信平台、运营商接口返回,验证完整流程。
- 灰度发布:先在 5% 流量上线新模型,监控逾期率、审批通过率,平稳后再全量。
- 监控报警:使用 Prometheus 采集接口耗时、错误率,设置阈值报警(如错误率 > 1%)。
在实际的手机号申请贷款业务流程中,以上方案能够实现快速、安全、合规的贷款审批,帮助平台提升用户转化率并降低坏账风险,通过持续监控模型表现、及时更新特征库,可保持风控效果与业务增长的同步提升。
【原创声明】凡注明“来源:有财网”的文章,系本站原创,任何单位或个人未经本站书面授权不得转载、链接、转贴或以其他方式复制发表。否则,本站将依法追究其法律责任。








 咨询TA





